News briefing
कमज़ोर CA कीज़: ब्राउज़रों ने eMudhra का एक रूट हटाया, MeitY की जांच; DSC-eSign पर असर नहीं
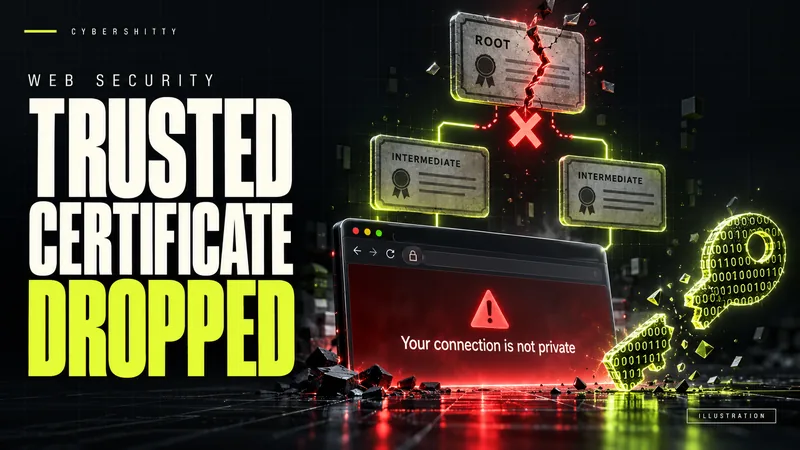
AI से बनाया गया प्रतीकात्मक चित्र। यह असली तस्वीर या दस्तावेज़ नहीं है।
eMudhra के आठ इंटरमीडिएट सर्टिफ़िकेट की प्राइवेट कीज़ इतनी कमज़ोर थीं कि कोई भी उन्हें निकाल सकता था। ब्राउज़रों ने इन्हें ब्लॉक कर ऊपर वाला रूट हटा दिया; CERT-In ने एडवाइज़री दी और MeitY ने जांच टीम बनाई। वेबसाइटों, संस्थाओं और DSC यूज़र्स पर इसका असर।
01 / क्या हुआ
17 अक्टूबर 2026 को एक रिसर्चर ने ब्राउज़र कंपनियों को बताया कि eMudhra के आठ इंटरमीडिएट सर्टिफ़िकेट अथॉरिटी (CA) सर्टिफ़िकेट की प्राइवेट कीज़ उनकी पब्लिक कीज़ से निकाली जा सकती हैं। CERT-In की 21 अक्टूबर की एडवाइज़री CIAD-2026-0050 के मुताबिक ये कीज़ बहुत कम रैंडमनेस से बनी थीं और लगभग तुरंत निकाली जा सकती थीं। इनमें छह वेबसाइटों (TLS) के सर्टिफ़िकेट के लिए थीं और दो सॉफ़्टवेयर साइन करने (कोड साइनिंग) के लिए।
- CERT-In के मुताबिक Mozilla और Google ने 17 अक्टूबर को छह TLS इंटरमीडिएट ब्लॉक किए, और eMudhra ने 18 अक्टूबर को आठों रद्द (revoke) कर दिए।
- Mozilla ने इनके ऊपर वाला रूट, emSign ECC Root CA - G3, Firefox से हटा दिया। Google ने इसे Chrome Root Store से हटाने की घोषणा की, जो 27 अक्टूबर को डिवाइसों तक पहुंचना था।
- eMudhra ने अप्रैल 2025 की अपनी 'की जनरेशन सेरेमनी' में हुई गड़बड़ी को वजह बताया है, और कहा है कि उसके इंफ़्रास्ट्रक्चर में कोई सेंध या डेटा ब्रीच नहीं हुआ।
02 / यह क्यों अहम है
सर्टिफ़िकेट अथॉरिटी इस बात की गारंटी देती है कि कोई वेबसाइट या ऐप असली है, और ब्राउज़र अपनी सूची वाली CA के साइन किए हर सर्टिफ़िकेट पर भरोसा करते हैं। इन कीज़ से कोई भी ऐसी वेबसाइट के लिए भरोसेमंद सर्टिफ़िकेट बना सकता था जो उसकी नहीं है, या मैलवेयर को सही ढंग से साइन किया हुआ दिखा सकता था। कीज़ चोरी नहीं हुईं; वे कमज़ोर थीं।
जब ब्राउज़र किसी रूट को हटाते हैं, तो उसके सर्टिफ़िकेट इस्तेमाल कर रही हर साइट पर चेतावनी दिखती है, भले उस साइट की कोई गलती न हो।
आम यूज़र्स तक इसका इलाज ब्राउज़र और फ़ोन अपडेट से पहुंचता है। जिन संस्थाओं के सर्टिफ़िकेट हटाए गए रूट से जुड़े हैं, उन्हें किसी दूसरी CA से नए सर्टिफ़िकेट लेने होंगे। DSC और eSign: CERT-In के मुताबिक eMudhra के डिजिटल सिग्नेचर सर्टिफ़िकेट (DSC) और eSign, जिन्हें कंट्रोलर ऑफ़ सर्टिफ़ाइंग अथॉरिटीज़ रेगुलेट करता है, अलग हैं और उन पर असर नहीं है। अगर आप eMudhra DSC से फ़ाइलिंग साइन करते हैं, तो आपके लिए कुछ नहीं बदला।
03 / क्या पुष्टि हुई, क्या दावा है
पुष्टि (CERT-In, eMudhra): कमज़ोर कीज़, ब्लॉक, रद्द करना, रूट हटाना, और यह कि DSC व eSign पर असर नहीं है। दोनों के मुताबिक आठों में से किसी ने ग्राहकों को सर्टिफ़िकेट जारी नहीं किया था, और 21 अक्टूबर तक किसी गलत इस्तेमाल की पुष्टि नहीं हुई। रिपोर्ट: MeitY ने जांच के लिए एक विशेष टीम बनाई है और कहा है कि भारतीय वेबसाइटों और ऐप्स पर असर बहुत सीमित रहा (DD India, News On AIR; हमें PIB की कोई रिलीज़ नहीं मिली)। Inc42 और Help Net Security के मुताबिक eMudhra अपना ग्लोबल TLS सर्टिफ़िकेट कारोबार बंद करेगी और करीब 30,000 ग्राहक सर्टिफ़िकेट मुफ़्त में दूसरी कंपनियों पर ले जाएगी; इसकी एक्सचेंज फ़ाइलिंग हमने नहीं देखी। कुछ रिपोर्टें कहती हैं कि ब्राउज़रों ने आठों इंटरमीडिएट ब्लॉक किए; CERT-In छह बताता है, क्योंकि बाकी दो कोड साइनिंग के लिए हैं।
04 / क्या करें
- सभी: अपना ब्राउज़र, फ़ोन और कंप्यूटर अपडेट करें। बैंक, शॉपिंग या सरकारी साइट पर 'connection is not private' जैसी चेतावनी आए, तो उसे अनदेखा करके आगे न बढ़ें। ताले का निशान सिर्फ़ इतना बताता है कि कनेक्शन एन्क्रिप्टेड है, जैसा हमारी सुरक्षित शॉपिंग गाइड बताती है।
- IT टीमें: emSign ECC Root CA - G3 या प्रभावित इंटरमीडिएट से जुड़े सर्टिफ़िकेट ढूंढें और किसी अप्रभावित CA से बदलें। CERT-In यह भी कहता है कि अपने अलग सर्टिफ़िकेट बंडल वाले डिवाइस और ऐप जांचें, और अपने डोमेन के लिए Certificate Transparency लॉग पर नज़र रखें।
- DSC और eSign यूज़र्स: कुछ करने की ज़रूरत नहीं। इस घटना के नाम पर DSC 'रिन्यू' करने को कहने वाली कॉल से सावधान रहें; रिन्यू सिर्फ़ अपने प्रोवाइडर की आधिकारिक साइट से करें।
स्रोत सूची / 2026-1022-EM
- CERT-In — Advisory CIAD-2026-0050: Compromise of eMudhra Intermediate CA Certificates (21 Oct 2026) Primary
- eMudhra — Statement on distrust of select Global TLS intermediate and one root CA (21 Oct 2026) Primary
- DD India — MeitY constitutes special team to probe eMudhra certificate security incident (22 Oct 2026) Secondary
- News On AIR — MeitY constitutes special team to investigate eMudhra PKI security incident (Oct 2026) Secondary
- Inc42 — eMudhra to exit certificate business as security flaw triggers distrust (22 Oct 2026) Secondary
- Help Net Security — eMudhra security blunder left trusted CA signing keys exposed to anyone (21 Oct 2026) Secondary
- The Hacker News — Eight eMudhra CA keys compromised, triggering emergency fixes across browsers and software (Oct 2026) Secondary