गाइड
'बॉस स्कैम': हैक हुए WhatsApp से तुरंत पेमेंट का आदेश, छोटे कारोबार और CA दफ़्तरों के लिए कॉल-बैक चेकलिस्ट
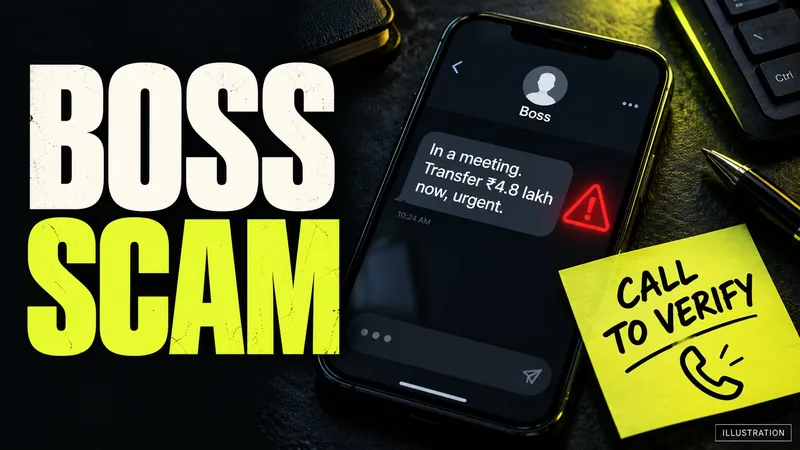
AI से बनाया गया प्रतीकात्मक चित्र। यह असली तस्वीर या दस्तावेज़ नहीं है।
ठग किसी सीनियर अधिकारी का WhatsApp हैक कर लेते हैं, या अपना नंबर बॉस के नाम से सेव कर लेते हैं, और फ़ाइनेंस स्टाफ़ से तुरंत पेमेंट करवाते हैं। I4C और SEBI क्या कहते हैं, और छोटे कारोबार व CA दफ़्तरों के लिए कॉल-बैक चेकलिस्ट।
01 / छोटा जवाब
आपके बॉस, पार्टनर या डायरेक्टर का WhatsApp मैसेज आता है: इतनी रकम इस खाते में अभी भेज दो। नाम सही है, फोटो सही है, और हो सकता है नंबर भी सही हो। भारतीय साइबर अपराध समन्वय केंद्र (I4C) के मुताबिक जिसे आम तौर पर 'Boss Scam' कहा जाता है, उसमें ठग किसी सीनियर अधिकारी का असली WhatsApp अकाउंट हैक करके इस्तेमाल करते हैं, या हैक हुए डिवाइस में अपना नंबर चुपके से बॉस के नाम से सेव कर लेते हैं। पैसा म्यूल खातों (mule accounts) में जाता है।
स्क्रीन पर सही नाम का मतलब यह नहीं कि मैसेज सही व्यक्ति भेज रहा है।
बचाव की एक ही आदत है, और I4C और शेयर बाज़ार नियामक SEBI दोनों यही बताते हैं: WhatsApp या ईमेल पर मिले पेमेंट के निर्देश पर अमल करने से पहले खुद उस व्यक्ति को कॉल करके पुष्टि करें। I4C के मुताबिक आमने-सामने भी पुष्टि की जा सकती है। हिस्सा 05 में इसी को आपके दफ़्तर में पेमेंट करने वालों के लिए चेकलिस्ट बनाया गया है। पैसे भेज चुके हैं? अभी 1930 पर कॉल करें। पूरे कदम हिस्सा 08 में हैं।
02 / I4C के मुताबिक यह कैसे होता है
गृह मंत्रालय के I4C ने 7 अगस्त 2026 की एक रिलीज़ में इस कैंपेन के बारे में बताया। I4C के मुताबिक नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल पर प्रोफ़ेशनल्स और कारोबारियों के WhatsApp अकाउंट पर कब्ज़े की शिकायतें तेज़ी से बढ़ी हैं, और ऐसे मामले दिल्ली, गुजरात, महाराष्ट्र और राजस्थान समेत कई राज्यों से आए हैं। I4C के मुताबिक तरीका यह है:
- चारा। WhatsApp, SMS या ईमेल पर एक .zip फ़ाइल आती है, जिसका नाम जैसे 'Statement of Account.zip' (अक्सर आगे तारीख लगी होती है, जैसे '0714 Statement of Account.zip'), 'RBI.zip' या 'MCA.zip' होता है। मैसेज किसी आम account statement या RBI या कॉर्पोरेट कार्य मंत्रालय (MCA) के urgent नोटिस जैसा दिखता है, और बहुत कम समय में कार्रवाई की मांग करता है। I4C के मुताबिक कई मामलों में ईमेल आयकर विभाग के नाम से भी भेजे जाते हैं।
- कब्ज़ा। फ़ाइल के अंदर एक Windows प्रोग्राम (.exe) और एक .dll फ़ाइल होती है। Windows डेस्कटॉप या लैपटॉप पर इसे extract करके खोलते ही एक Trojan इंस्टॉल हो जाता है, जो कंप्यूटर को compromise करता है और उस पर खुले WhatsApp Web session पर कब्ज़ा कर लेता है।
- फैलाव। हैक हुआ अकाउंट यही फ़ाइल पीड़ित के सभी कॉन्टैक्ट्स और ग्रुप्स को भेजता है, आम तौर पर इस गुज़ारिश के साथ कि इसे अपने 'company finance manager for verification' को भेजें और कंप्यूटर पर खोलें। I4C के मुताबिक इससे इन्फ़ेक्शन कंपनियों के नेटवर्क में और गहराई तक पहुंचता है।
- पेमेंट का आदेश। आखिरी चरण में, जिसे I4C के मुताबिक आम तौर पर 'Boss Scam' या CEO impersonation fraud कहा जाता है, ठग किसी सीनियर अधिकारी का असली WhatsApp अकाउंट इस्तेमाल करते हैं, या हैक हुए डिवाइस में अपने कंट्रोल वाला नंबर चुपके से 'CEO' के नाम से सेव कर लेते हैं। फिर वे अकाउंट्स और फ़ाइनेंस स्टाफ़ से म्यूल बैंक खातों में तुरंत पैसे ट्रांसफ़र करने को कहते हैं (म्यूल अकाउंट कैसे काम करते हैं)।
यह मैलवेयर सिर्फ़ Windows कंप्यूटर पर चलता है और चारा account statement और regulatory compliance से जुड़ा होता है, इसलिए I4C के मुताबिक चार्टर्ड अकाउंटेंट, कंपनी डायरेक्टर, CFO और फ़ाइनेंस व अकाउंट्स स्टाफ़ को खास ख़तरा है। I4C की threat analytics यूनिट के मुताबिक उसके विश्लेषण से संकेत मिलता है कि यह कैंपेन देश की सीमाओं के पार काम करने वाले संगठित नेटवर्क चला रहे हैं। आपके अपने WhatsApp में कोई घुसपैठिया तो नहीं, यह जांचने के लिए हमारी हैक हुए WhatsApp अकाउंट वाली गाइड देखें।
03 / असली मामले, जैसा मीडिया ने बताया
नीचे के मामले मीडिया रिपोर्ट्स से हैं, जो पुलिस या शिकायत के हवाले से लिखी गई हैं; हमने FIR नहीं देखी हैं, इसलिए हर ब्योरे को मीडिया रिपोर्ट मानें। 2026 के मुंबई वाले दोनों मामलों में रिपोर्ट्स के मुताबिक मैसेज डायरेक्टर के नाम या फोटो वाले एक नए नंबर से आया था; उनमें किसी हैक हुए अकाउंट या .zip मैलवेयर का ज़िक्र नहीं है। पर इन्हें रोकने वाली आदत वही है।
- मुंबई, जून 2026: 63 ट्रांसफ़र में ₹10.4 करोड़। Business Today ने पुलिस के हवाले से बताया कि 3 जून को मुंबई की एक प्राइवेट कंपनी के अकाउंट्स विभाग के एक कर्मचारी को एक अनजान नंबर से WhatsApp मैसेज आया, जिस पर एग्ज़ीक्यूटिव डायरेक्टर की फोटो लगी थी। भेजने वाले ने कहा कि यह नंबर 'personal contact' के तौर पर सेव कर लें, और यह भी कि वह एक urgent मीटिंग में है और कॉल नहीं ले सकता। 3 से 15 जून के बीच कर्मचारी ने 63 ट्रांसफ़र में कुल ₹10,40,71,924 भेज दिए। मामला तब खुला जब कर्मचारी ने आधिकारिक माध्यम से असली एग्ज़ीक्यूटिव डायरेक्टर से संपर्क किया। Business Today के मुताबिक दिल्ली पुलिस ने चार लोगों को गिरफ़्तार किया, और उनमें से दो ने पूछताछ में माना कि उन्होंने कमीशन के बदले ठगी का पैसा घुमाने के लिए अपने बैंक खाते इस्तेमाल होने दिए। आज तक के मुताबिक पांच लोग गिरफ़्तार हुए, और भेजने वाले ने खुद को CEO बताया था। गिरफ़्तार लोग आरोपी हैं, दोषी साबित नहीं हुए।
- मुंबई, अगस्त 2026: ₹1.98 करोड़, ज़्यादातर रकम फ्रीज़। Free Press Journal ने FIR के हवाले से बताया कि मुंबई की एक कंपनी के जनरल मैनेजर (अकाउंट्स) को डायरेक्टर के नाम और फोटो वाले एक नए नंबर से WhatsApp मैसेज आया: 'this is my new contact number'। अगले दिन उसी नंबर से ₹1.98 करोड़ के urgent client payment की मांग आई, और उन्होंने पेमेंट कर दिया। ठगी तब पकड़ी गई जब उनकी असली डायरेक्टर से फोन पर बात हुई। 1930 पर शिकायत की गई और FIR दर्ज हुई। UNI और Free Press Journal की एक दूसरी रिपोर्ट के मुताबिक इसके बाद पुलिस ने ₹1.83 करोड़, यानी रकम का करीब 92%, फ्रीज़ करके रिकवर किया। रिपोर्ट्स में मैसेज की तारीखें अलग-अलग हैं, इसलिए हम तारीखें नहीं दे रहे।
- एक पुराना मामला: सीरम इंस्टीट्यूट ऑफ़ इंडिया, पुणे, सितंबर 2022। The Quint ने PTI के इनपुट के साथ 12 सितंबर 2022 को रिपोर्ट किया कि WhatsApp पर कंपनी के CEO अदार पूनावाला बनकर ठगों ने कंपनी के फ़ाइनेंस विभाग के डायरेक्टर से कुछ बैंक खातों में तुरंत पैसे ट्रांसफ़र करने को कहा। कंपनी ने ₹1,01,01,554 ट्रांसफ़र कर दिए। पुलिस ने धोखाधड़ी और इन्फ़ॉर्मेशन टेक्नोलॉजी एक्ट के तहत अपराधों के आरोप में FIR दर्ज की।
इन रिपोर्ट्स से दो सबक साफ़ हैं। जो 'बॉस' कॉल नहीं ले सकता, उसके कहने पर पेमेंट नहीं, इंतज़ार करें (हिस्सा 05)। और जल्दी शिकायत करना मायने रखता है: दूसरे मामले में पुलिस के मुताबिक शिकायतकर्ता के तुरंत शिकायत करने के बाद 1930 हेल्पलाइन और साइबर पुलिस स्टेशन ने ज़्यादातर रकम फ्रीज़ कर दी।
04 / SEBI क्या जोड़ता है: डीपफ़ेक, Teams और 'किसी को मत बताना'
I4C की रिलीज़ से तीन हफ़्ते पहले, 17 जुलाई 2026 को, SEBI ने रेगुलेटेड संस्थाओं और लिस्टेड कंपनियों के लिए प्रेस रिलीज़ नंबर 40/2026 जारी की। SEBI के मुताबिक I4C ने उसे इस ट्रेंड के बारे में बताया था, जिसे SEBI 'Boss Scam' या CEO/MD impersonation fraud कहता है। SEBI का ब्योरा दो तरह से ज़्यादा व्यापक है।
- सिर्फ़ WhatsApp नहीं। SEBI के मुताबिक जूनियर कर्मचारियों या सहकर्मियों तक निर्देश ईमेल, WhatsApp, Microsoft Teams या दूसरे सोशल मीडिया प्लेटफ़ॉर्म से पहुंचते हैं।
- सिर्फ़ मैलवेयर नहीं। .zip वाले तरीके के अलावा SEBI डीपफ़ेक के ज़रिए MD और CEO बनकर ठगी का ज़िक्र करता है: voice cloning, वीडियो कॉल पर AI का इस्तेमाल, और सोशल मीडिया पर सीनियर अधिकारियों के नाम से बने नकली ग्रुप। हमारी राय में इसका मतलब है कि बॉस की आवाज़ या चेहरे वाली कोई कॉल या वीडियो कॉल, जो आपने खुद नहीं की, अपने-आप में सबूत नहीं है (वॉइस क्लोन कॉल कैसे काम करती हैं)।
SEBI एक और बात बताता है जो फ़ाइनेंस स्टाफ़ को पता होनी चाहिए। डीपफ़ेक वाले तरीके में म्यूल खाते में पैसे भेजने के आदेश के साथ यह निर्देश भी आ सकता है कि ट्रांज़ैक्शन के बारे में किसी को न बताएं, क्योंकि यह 'Unpublished Price Sensitive Information' (अप्रकाशित कीमत-संवेदनशील जानकारी) हो सकती है। लिस्टेड कंपनी में यह असली compliance की वजह जैसा लग सकता है। हमारी राय में इसे ख़तरे का संकेत मानें: गोपनीयता ही वह कॉल रोकती है जिससे ठगी पकड़ी जाती।
मैलवेयर वाले तरीके पर SEBI, I4C के हवाले से, कहता है कि CEO यह .zip मैसेज अपने फ़ाइनेंस अधिकारियों को forward कर देता है। जब कोई फ़ाइनेंस अधिकारी इसे Windows कंप्यूटर पर खोलता है, तो हमलावर उस अधिकारी के WhatsApp में घुस जाता है और उससे अकाउंट्स स्टाफ़ को तुरंत पेमेंट करने को कहता है। SEBI के मुताबिक अगर ठग पूरे डिवाइस पर कब्ज़ा कर लें, तो वे चुपके से उसकी कॉन्टैक्ट लिस्ट बदल सकते हैं, ताकि उनका अपना नंबर CEO या MD के नाम से दिखे।
05 / पेमेंट संभालने वाले स्टाफ़ के लिए कॉल-बैक चेकलिस्ट
I4C की सलाह है कि कंपनियां अपने कर्मचारियों, खासकर फ़ाइनेंस टीम को जागरूक करें, और WhatsApp या ईमेल पर आए पैसे ट्रांसफ़र के किसी भी urgent निर्देश या खाते में बदलाव की मांग पर अमल करने से पहले सीधे कॉल करके या आमने-सामने अलग से उसकी पुष्टि करें। SEBI कहता है कि सिर्फ़ सोशल मीडिया प्लेटफ़ॉर्म पर मिले निर्देश के आधार पर पैसे ट्रांसफ़र न करें। नीचे की चेकलिस्ट इसी सलाह को रोज़ की आदत बनाती है। जो बात I4C या SEBI की है, वहां हमने यह लिखा है; बाकी हमारे सुझाव हैं।
- सिर्फ़ मैसेज पर पेमेंट नहीं। WhatsApp मैसेज, ईमेल, Teams मैसेज, voice note या forward किया गया screenshot एक अनुरोध है, मंज़ूरी नहीं। SEBI की सलाह है कि सिर्फ़ सोशल मीडिया प्लेटफ़ॉर्म पर मिले निर्देशों के आधार पर पैसे ट्रांसफ़र न करें, और I4C की सलाह है कि WhatsApp या ईमेल पर मिले निर्देशों पर अमल से पहले उनकी पुष्टि करें।
- खुद कॉल करें, उस नंबर पर जो पहले से आपके पास है। स्टाफ़ लिस्ट, कॉन्ट्रैक्ट या सप्लायर रिकॉर्ड में दर्ज वह नंबर इस्तेमाल करें, जो यह मांग आने से पहले से सेव है। मैसेज में दिया नंबर इस्तेमाल न करें, और WhatsApp में सिर्फ़ नाम पर टैप न करें: I4C और SEBI दोनों के मुताबिक ठग अपना नंबर बॉस के नाम से सेव कर सकते हैं। हमारा सुझाव है कि सामान्य फोन कॉल करें, उसी चैट के अंदर कॉल या जवाब नहीं।
- आपको आई कॉल, कॉल-बैक नहीं है। SEBI ने MD और CEO बनकर की जाने वाली voice cloning और AI वीडियो कॉल की चेतावनी दी है। अगर 'बॉस' खुद फोन करके पेमेंट का दबाव डाले, तो कॉल काटें और अपने पास मौजूद नंबर पर वापस कॉल करें।
- बात नहीं हुई, तो पेमेंट नहीं। अगर व्यक्ति से संपर्क न हो पाए, या वह कहे कि अभी बात नहीं कर सकता पर पेमेंट फिर भी करना है, तो रुकें। एक घंटे की देरी उस ट्रांसफ़र से बहुत सस्ती है, जिसका पैसा शायद वापस न मिले।
- 'किसी को मत बताना' जांचने की वजह है, जांच छोड़ने की नहीं। SEBI के मुताबिक ठग फ़ाइनेंस स्टाफ़ से कह सकते हैं कि ट्रांज़ैक्शन के बारे में किसी को न बताएं, क्योंकि यह price-sensitive हो सकता है। गोपनीय पेमेंट भी आपकी सामान्य मंज़ूरी प्रक्रिया से गुज़र सकता है।
- नया खाता या बदले हुए bank details? पैसे पाने वाले से भी पुष्टि करें। I4C पेमेंट के आदेश के साथ खाते में बदलाव की मांग का भी ज़िक्र करता है। जिस खाते में पहले कभी पैसे नहीं भेजे, उसमें पेमेंट से पहले सप्लायर या क्लाइंट को अपने रिकॉर्ड में पहले से दर्ज नंबर पर कॉल करें। हमारी Scam Lab में एक काल्पनिक उदाहरण पर प्रैक्टिस करें: बदले bank details वाली सप्लायर invoice।
- नए payee के लिए दो लोग। एक व्यक्ति पेमेंट तैयार करे और दूसरा कॉल-बैक के बाद उसे मंज़ूरी दे, ताकि मैसेज पाने वाला अकेला जांच करने वाला न रहे।
- लिखकर रखें। किसे कॉल किया, किस नंबर पर, कितने बजे, और उसने क्या कहा, यह नोट करें। इसमें एक मिनट लगता है, और छूटी हुई जांच आसानी से पकड़ में आ जाती है।
06 / मालिकों, पार्टनर्स और CA दफ़्तरों के लिए: मैलवेयर का रास्ता बंद करें
- WhatsApp पर आई .zip फ़ाइल या प्रोग्राम तब तक न खोलें, जब तक भेजने वाले से कॉल करके पुष्टि न कर लें, भले ही वह कोई जान-पहचान वाला हो। I4C के मुताबिक अनजान या बिना पुष्टि वाले स्रोतों से आई .zip फ़ाइल या executable को डाउनलोड, extract या ओपन न करें, और RBI जैसे रेगुलेटर WhatsApp attachment के ज़रिए कभी software update, security fix या account statement नहीं भेजते। SEBI कहता है कि भेजने वाले की पहचान की पुष्टि किए बिना executable इंस्टॉल न करें, और अगर यह किसी जान-पहचान वाले से आया है तो कॉल करके पुष्टि करें।
- नोटिस उसके स्रोत पर जांचें। अगर मैसेज कहे कि RBI, MCA या आयकर विभाग का नोटिस साथ में है, तो हमारी सलाह है कि फ़ाइल खोलने के बजाय उस संस्था की अपनी वेबसाइट या पोर्टल पर जांचें, जिसका पता आप खुद टाइप करके खोलें।
- जहां इस्तेमाल नहीं हो रहा, वहां WhatsApp Web से लॉग आउट करें। I4C और SEBI दोनों की सलाह है कि जो WhatsApp Web sessions इस्तेमाल में नहीं हैं, उनसे लॉग आउट करें, और I4C के मुताबिक Settings > Linked Devices नियमित रूप से जांचते रहें। दफ़्तर के किसी साझा कंप्यूटर पर लॉग इन छोड़ा गया पार्टनर का WhatsApp उस हर फ़ाइल के जोखिम में है, जो कोई और उस कंप्यूटर पर खोलता है।
- Windows कंप्यूटर सुरक्षित करें। I4C की सलाह है कि सिस्टम एडमिनिस्ट्रेटर software restriction policies लगाकर user profile फ़ोल्डरों से अनजान .exe और .dll फ़ाइलों को चलने से रोकें, और हर Windows कंप्यूटर पर updated anti-malware रखें। आपके पास IT स्टाफ़ नहीं है, तो जो भी आपके कंप्यूटर संभालता है, उससे यह सेट करवाएं।
- स्टाफ़ और क्लाइंट्स को बताएं। I4C ने कंपनियों से कहा है कि कर्मचारियों, खासकर फ़ाइनेंस टीम को तुरंत जागरूक करें। CA दफ़्तर अपने क्लाइंट्स को यह भी बता सकते हैं कि वे दस्तावेज़ और पेमेंट की मांग किस तरह भेजते हैं और किस तरह नहीं, ताकि 'आपकी तरफ़ से' आई .zip फ़ाइल उन्हें खटके।
- I4CMHA-G से आया SMS नज़रअंदाज़ न करें। I4C के मुताबिक वह इसी SMS header से प्रभावित नागरिकों को अलर्ट भेजता है, और लोगों से इनमें दी गई सलाह पर तुरंत अमल करने को कहता है। 7 अगस्त की रिलीज़ से पहले के 30 दिनों में उसने इस तरह 58,000 से ज़्यादा संभावित पीड़ितों को अलर्ट भेजा। रिलीज़ में इन अलर्ट की भाषा नहीं दी गई है, इसलिए जांच लें कि sender सच में I4CMHA-G ही है, और कोई भी कदम लिंक से नहीं, खुद WhatsApp खोलकर उठाएं।
07 / क्या पुष्टि हुई, और क्या नहीं
आधिकारिक स्रोतों से पुष्टि: .zip कैंपेन और 'Boss Scam' वाला चरण कैसे काम करता है, जिन राज्यों के नाम दिए गए, किन लोगों को खास ख़तरा है, I4C की सलाह, और उसके आंकड़े: 58,000 से ज़्यादा संभावित पीड़ितों को अलर्ट और अब तक 10,000 से ज़्यादा लोगों का बचाव (PIB, I4C की 7 अगस्त 2026 की रिलीज़); डीपफ़ेक वाला तरीका, Microsoft Teams, 'price-sensitive' बताकर गोपनीयता का निर्देश और SEBI की सलाह (SEBI PR नंबर 40/2026, 17 जुलाई 2026)। मीडिया रिपोर्ट: The Tribune (7 अगस्त 2026) और Business Today (25 अगस्त 2026) ने I4C की चेतावनी की रिपोर्ट की; इस कैंपेन पर दोनों में रिलीज़ से आगे कोई नया तथ्य नहीं है। हिस्सा 03 के तीनों मामले Business Today और आज तक (जून 2026), Free Press Journal और UNI (अगस्त 2026) और The Quint/PTI (सितंबर 2022) की रिपोर्ट्स से हैं। जून वाले मामले में गिरफ़्तार लोगों की संख्या (चार या पांच) और भेजने वाले ने खुद को एग्ज़ीक्यूटिव डायरेक्टर बताया या CEO, इस पर, और अगस्त वाले मामले में मैसेज की तारीखों पर रिपोर्ट्स अलग-अलग हैं। दावा (ठगों के मैसेज का): कि साथ में कोई statement या रेगुलेटर का नोटिस है, कि बॉस को तुरंत पैसे भिजवाने हैं, और कि पेमेंट की बात गुप्त रखनी है। उपलब्ध नहीं: I4C की 22 जून 2026 की advisory, जिसका शीर्षक 'Regulatory and Executive Impersonation for WhatsApp Account Takeover using Malicious Windows Executables and High Value Financial Fraud' है। रिलीज़ के मुताबिक यह cybercrime.gov.in पर है, लेकिन 3 अक्टूबर 2026 को जांच के समय यह पोर्टल की advisories लिस्ट में नहीं थी। शिकायतों या गंवाई गई रकम का कोई आधिकारिक आंकड़ा, और प्रभावित कंपनियों के नाम भी उपलब्ध नहीं हैं। हिस्सा 05 और 06 की जो बातें I4C या SEBI के नाम से नहीं लिखी गईं, वे हमारी अपनी सलाह हैं।
08 / पैसे भेज दिए, या अकाउंट हैक हुआ? अभी क्या करें
- पैसे चले गए हैं: अभी 1930 पर कॉल करें, फिर अपने बैंक को उसके आधिकारिक नंबर पर, फिर cybercrime.gov.in पर शिकायत पूरी करें। I4C और SEBI दोनों 1930 और cybercrime.gov.in का ही रास्ता बताते हैं। पहले घंटे में क्या करना है, यह हमारी पैसे गए तो क्या करें वाली चेकलिस्ट में है।
- दफ़्तर का कोई WhatsApp अकाउंट हैक हो गया है: I4C की सलाह है कि तुरंत सभी linked devices से लॉग आउट करें, कॉन्टैक्ट्स को बताएं कि इस अकाउंट से आई कोई फ़ाइल न खोलें, और कंप्यूटर को updated antivirus से स्कैन कराएं। अकाउंट वापस पाने के पूरे कदम हमारी हैक हुए WhatsApp अकाउंट वाली गाइड में हैं। सावधानी के तौर पर हमारा सुझाव है कि उस कंप्यूटर पर इस्तेमाल हुए पासवर्ड को भी लीक हुआ मानें: कंप्यूटर साफ़ कराएं, फिर किसी दूसरे डिवाइस से पासवर्ड बदलें (मैलवेयर इन्फ़ेक्शन के बाद क्या करें)।
- .zip फ़ाइल या पेमेंट का आदेश आया, पर आप फंसे नहीं: जिसकी तरफ़ से मैसेज आया दिखता है, उसे उस नंबर पर कॉल करें जो आपके पास पहले से है, क्योंकि हो सकता है उसका अकाउंट किसी और के हाथ में हो। फिर cybercrime.gov.in पर शिकायत करें, जैसी सलाह I4C ऐसे संदिग्ध मैसेज के लिए देता है (शिकायत कैसे करें)।
- जो कोई फ़ीस लेकर पैसा 'वापस दिलाने' की पेशकश करे, उसे नज़रअंदाज़ करें: रिकवरी असल में कैसी होती है।
स्रोत सूची / 2026-1003-VQ
- PIB (MHA) — I4C cautions corporates and finance professionals against 'Boss Scam': WhatsApp account takeover through malicious 'Statement of Account', 'MCA' and 'RBI' files aimed at high-value financial fraud (7 Aug 2026) Primary
- SEBI — PR No. 40/2026: Caution to Regulated entities and listed companies - Boss Scam (17 Jul 2026) Primary
- National Cyber Crime Reporting Portal (I4C, MHA) Primary
- The Tribune — Boss Scam: WhatsApp malware targeting finance professionals & firms, warns cyber crime centre (7 Aug 2026) Secondary
- Business Today — I4C warns CFOs, finance teams of WhatsApp 'Boss Scam' using fake RBI, MCA files (25 Aug 2026) Secondary
- Business Today — 63 transactions, ₹10 crore gone: How a fake WhatsApp message fooled a company (18 Jun 2026) Secondary
- Aaj Tak — WhatsApp पर आया 'CEO' का मैसेज... दिल्ली में खुली साइबर ठगों की पूरी चेन (17 Jun 2026) Secondary
- Free Press Journal — Mumbai Cyber Fraud: Firm Duped Of ₹1.98 Crore In WhatsApp Director Impersonation Scam; FIR Registered (6 Aug 2026) Secondary
- Free Press Journal — Mumbai Police Recover ₹1.83 Crore In WhatsApp Director Impersonation Scam, Save 92% Of Defrauded Amount (7 Aug 2026) Secondary
- UNI — Mumbai Cyber Cell recovers Rs 1.83 Cr in WhatsApp impersonation fraud (8 Aug 2026) Secondary
- The Quint (with PTI) — Fraudsters dupe SII of over Rs 1 crore by posing as CEO Poonawalla on WhatsApp (12 Sep 2022) Secondary